تکنولوژی eBPF چیست ؟ بررسی تحول مانیتورینگ، امنیت و شبکه در لینوکس
- معماری فنی: نحوه کارکرد eBPF در هسته لینوکس
- بررسی روش های پیشرفته شناسایی و بازبازی داده های مخفی
- تفاوت های کلیدی: eBPF در مقابل ماژول های سنتی لینوکس (LKM)
- سناریوهای کاربردی در کوبرنتیز و زیرساخت های ابری
- مبحث شغلی و بازار کار متخصصان eBPF
- چالش های پیاده سازی و راهکارهای عبور از آنها
- جمع بندی: آینده مدیریت سیستم عامل و شبکه های ابری
در دنیای امروز که تمامی زیرساخت های ابری، دیتاسنترهای بزرگ و سیستم های پیچیده توزیع شده مانند
کوبرنتیز بر پایه سیستم عامل لینوکس اجرا می شوند، مشاهده دقیق رفتارهای درون سیستم عامل و تامین امنیت آنها به یک چالش حیاتی تبدیل شده است. در گذشته، برای افزودن قابلیت های جدید مانیتورینگ یا اعمال سیاست های امنیتی و شبکه ای جدید در سیستم عامل، مهندسان مجبور بودند یا کدهای اصلی هسته لینوکس (Linux Kernel) را تغییر دهند یا ماژول های جدیدی را به هسته اضافه کنند. این روش ها بسیار خطرناک و زمان بر بودند؛ زیرا کوچک ترین خطایی در کدهای هسته می توانست منجر به قطعی کامل سرور و کرش کردن کل سیستم عامل شود. در پاسخ به این محدودیت های بزرگ، تکنولوژی جدیدی به وجود آمد و این سوال اساسی را برای معماران سیستم مطرح کرد که تکنولوژی eBPF چیست ؟ و چگونه کارایی را دگرگون می کند.
فناوری eBPF یا Extended Berkeley Packet Filter یک قابلیت مدرن و فوق العاده قدرتمند در هسته لینوکس است
که به مهندسان اجازه می دهد برنامه های اختصاصی و امن خود را مستقیما در داخل هسته سیستم عامل اجرا کنند، بدون اینکه نیازی به تغییر کدهای اصلی هسته یا بارگذاری ماژول های خطرساز وجود داشته باشد. این فناوری عملکردی شبیه به زبان جاوا اسکریپت در مرورگرهای وب دارد؛ همان طور که جاوا اسکریپت امکان اجرای کدهای تعاملی را درون مرورگر فراهم می سازد، این تکنولوژی نیز امکان اجرای کدهای سفارشی را درون هسته لینوکس میسر می کند. درک عمیق اینکه ابعاد فنی تکنولوژی eBPF چیست ؟ به متخصصان زیرساخت اجازه می دهد تا بدون ایجاد کندی، تمام فرایندها، رفتارهای شبکه ای و فراخوان های سیستمی را در لحظه پایش و کنترل نمایند.
علاوه بر این، این فناوری تحولی اساسی در روش های مانیتورینگ و جمع آوری داده ایجاد کرده است.
در سیستم های سنتی، ابزارهای مانیتورینگ مجبور بودند به صورت مداوم داده ها را از لایه کاربر به لایه هسته منتقل کنند که این موضوع باعث مصرف شدید منابع پردازنده و رم می شد. اما با این فناوری جدید، تحلیل داده ها مستقیما در لایه هسته انجام می شود و فشار روی سیستم به نزدیک صفر می رسد. در ادامه این مقاله، به کالبدشکافی کامل معماری فنی، روش های کشف تهدیدهای پنهان در هسته، مقایسه با روش های سنتی، سناریوهای کاربردی در کوبرنتیز و وضعیت بازار کار این حوزه پرطرفدار خواهیم پرداخت.
معماری فنی: نحوه کارکرد eBPF در هسته لینوکس
برای درک عمیق این فناوری، باید بدانیم که برنامه های این راهکار چگونه نوشته می شوند، تایید می گردند و در محیط امن هسته به اجرا در می آیند:
۱. جاگذاری در نقاط اتصال (Tracepoints & Kprobes)
برنامه های این فناوری بر اساس رویدادها (Event-driven) کار می کنند. زمانی که یک فراخوان سیستمی (System Call)، یک رویداد شبکه ای یا یک دستور در هسته لینوکس رخ می دهد، برنامه به نقاط اتصال مشخص شده متصل شده و بلافاصله اجرا می شود.
۲. اعتبارسنجی سخت گیرانه (The Verifier)
پیش از آنکه کدی اجازه اجرا در هسته را پیدا کند، از مرحله تایید عبور می کند. اعتبارسنج مطمئن می شود که برنامه وارد حلقه های بی نهایت نمی شود، به حافظه غیرمجاز دسترسی ندارد و باعث خرابی یا هنگ کردن سیستم عامل نخواهد شد.
۳. کامپایل در لحظه (JIT Compiler)
پس از تایید کدها، کامپایلر JIT کدهای بایت کد را مستقیما به دستورات زبان ماشین تبدیل می کند تا برنامه با حداکثر سرعت و کارایی سخت افزاری ممکن در سطح هسته اجرا شود.
۴. نگاشت های داده (eBPF Maps)
برای تبادل داده میان برنامه اجرای شده در هسته و برنامه های لایه کاربر، از ساختارهای داده ای به نام Maps استفاده می شود. این نگاشت ها امکان ذخیره سازی و انتقال سریع داده ها را بدون افت سرعت فراهم می آورند.
بررسی روش های پیشرفته شناسایی و بازبازی داده های مخفی
امروزه مهاجمان سایبری باتجربه از ابزارهای پیشرفته ای مانند روت کیت ها (Rootkits) استفاده می کنند که کدهای مخرب خود را مستقیما در لایه هسته سیستم عامل پنهان می سازند تا از دید دیوارهای آتش و آنتی ویروس های لایه کاربر مخفی بمانند. در این سطح عمیق از زیرساخت، دانستن اینکه نقش دفاعی تکنولوژی eBPF چیست ؟ به تیم های امنیت سایبری کمک می کند تا عمیق ترین تهدیدهای پنهان شده در حافظه و هسته لینوکس را کشف و خنثی کنند.
برای شناسایی داده های مخفی و فعالیت های نفوذگران در لایه هسته، از روش های هوشمند زیر استفاده می شود:
شناسایی تغییرات در فراخوان های سیستمی (Syscall Hooking Detection): بدافزارها و روت کیت ها تلاش می کنند مسیر فراخوان های سیستمی را تغییر دهند تا فایل ها یا پروسه های مخفی خود را از دید مدیر سیستم پنهان کنند. برنامه های امنیتی مبتنی بر این فناوری، کوچک ترین تغییر غیرمجاز در جدول فراخوان ها را کالبدشکافی و گزارش می کنند.
ردیابی ترافیک شبکه پیش از لایه پشته (XDP – eXpress Data Path): با استفاده از قابلیت XDP، بسته های شبکه ای مستقیم در لایه کارت شبکه و پیش از رسیدن به پشته شبکه لینوکس بازرسی می شوند. این موضوع امکان کشف داده های مخفی شده در هدر بسته ها و مقابله با حملات شدید DDoS را در کسری از ثانیه فراهم می کند.
تحلیل رفتار پروسه ها در لحظه (Runtime Security with Falco): ابزارهای امنیتی مدرن مانند Falco با استفاده از این فناوری، تمام فعالیت های ناخواسته مانند اجرای شل مخفی درون کانتینرها، دسترسی غیرمجاز به فایل های حساسی مانند etc/shadow/ یا تغییر سطح دسترسی ها را مستقیما در لایه هسته شناسایی می کنند.
کشف کانال های ارتباطی پنهان در حافظه (Memory Leak & Hidden Channel Analysis): این فناوری امکان نظارت بر تخصیص حافظه را فراهم می کند و اگر یک بدافزار داده های سرقت شده را در بخش های پنهان حافظه رم قرار داده باشد، آن را شناسایی و مسدود می سازد.
تفاوت های کلیدی: eBPF در مقابل ماژول های سنتی لینوکس (LKM)
شناخت فرق های اساسی میان روش های قدیمی توسعه در هسته و این فناوری جدید به مدیران زیرساخت کمک می کند تا درک بهتری از پایداری سیستم داشته باشند:
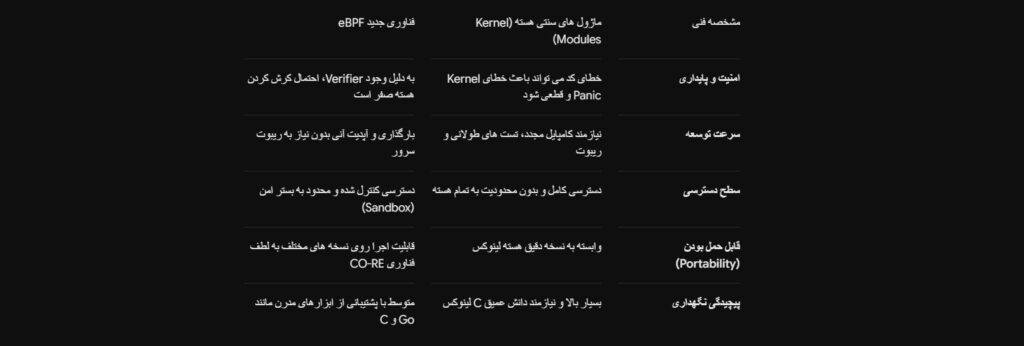
تفاوت در ایمنی کامل سیستم: در روش های قدیمی، کوچک ترین اشتباه یک برنامه نویس در مدیریت حافظه باعث صدمه به کل سرور می شد؛ اما این فناوری جدید تضمین می دهد که هیچ برنامه ای نمی تواند به پایداری هسته آسیب بزند.
تفاوت در نحوه بروزرسانی: در پاسخ به این که مزیت تکنولوژی eBPF چیست ؟ باید گفت شما می توانید ابزارهای مانیتورینگ و شبکه را بدون حتی یک ثانیه قطعی یا ریبوت کردن سرورهای عملیاتی، به روزرسانی کنید.
سناریوهای کاربردی در کوبرنتیز و زیرساخت های ابری
این فناوری به ستون فقرات اصلی زیرساخت های ابری (Cloud Native) تبدیل شده و ابزارهای متعددی بر پایه آن شکل گرفته اند:
۱. شبکه سازی پیشرفته در کوبرنتیز (Cilium CNI)
پلاگین شبکه ای Cilium به جای استفاده از ابزارهای قدیمی مانند iptables، از این فناوری برای مسیریابی ترافیک میان کانتینرها استفاده می کند. این کار باعث افزایش چند برابری سرعت ارتباطات و کاهش مصرف پردازنده در کلاسترهای بزرگ می شود.
۲. مانیتورینگ بدون عامل (Agentless Observability)
با استفاده از ابزارهایی مانند Pixie، دیگر نیازی به نصب عامل های سنگین مانیتورینگ روی تک تک کانتینرها نیست. این فناوری مستقیما در لایه هسته، تمام ترافیک ها، تاخیرهای دیتابیس و کدهای خطا را بدون دستکاری کد برنامه ها استخراج می کند.
۳. امنیت و دیواره آتش لایه ۷ (L7 Security & Service Mesh)
این فناوری به سیستم ها اجازه می دهد تا بدون نیاز به پروکسی های سنگین مانند Envoy، ترافیک پروتکل های HTTP و gRPC را در لایه ۷ شبکه بازرسی کرده و سیاست های امنیتی را اعمال کنند.
مبحث شغلی و بازار کار متخصصان eBPF
با مهاجرت شرکت های بزرگ تکنولوژی به سمت سیستم های ابری و نیاز شدید به پایداری و امنیت، متخصصانی که به زبان ها و ابزارهای این فناوری مسلط هستند، از نایاب ترین و پردرآمدترین نیروهای فنی محسوب می شوند.
فرصت های شغلی اصلی در این حوزه عبارتند از:
مهندس ارشد زیرساخت ابری (Cloud Native Engineer): پیاده سازی و مدیریت پروژه های مبتنی بر Cilium و کوبرنتیز.
توسعه دهنده سیستم های لینوکس (Linux Systems/Kernel Engineer): نوشتن برنامه های سفارشی با زبان C و Go برای پایش کارایی سیستم عامل.
مهندس امنیت لایه هسته (Kernel Security Engineer): پیاده سازی ابزارهای تحلیل رفتار مانند Falco برای شناسایی نفوذ در کلاسترهای ابری.
مهندس پایداری سایت (SRE): استفاده از ابزارهای عیب یابی سطح هسته برای کاهش تاخیر و افزایش سرعت سرویس ها.
برای ورود به این بازار کار فوق العاده، تسلط بر مفاهیم عمیق سیستم عامل لینوکس، شبکه، برنامه نویسی C یا Go و کار با کوبرنتیز الزامی است. سازمان های پیشرو به شدت نیازمند متخصصانی هستند که دقیقا بدانند کاربرد عملی تکنولوژی eBPF چیست ؟ و چگونه می توان هزینه های پردازشی دیتاسنترها را به طور چشمگیری کاهش داد.
چالش های پیاده سازی و راهکارهای عبور از آنها
با وجود تمامی مزایای شگفت انگیز، استفاده از این فناوری دارای پیچیدگی هایی است که باید مد نظر قرار گیرند:
نیازمند نسخه های جدید هسته لینوکس: برای استفاده از تمام قابلیت های پیشرفته این فناوری، به لینوکس با هسته ۵.۴ به بالا نیاز است. راهکار حل این چالش، ارتقای توزیع های لینوکس قدیمی سازمان به نسخه های مدرن است.
پیچیدگی در برنامه نویسی و اشکال زدایی: نوشتن کدهای این فناوری به دلیل محدودیت های اعتبارسنج (Verifier) می تواند چالش برانگیز باشد. استفاده از فریم ورک های مدرن مانند Cilium eBPF Library یا BCC نوشتن کدها را بسیار ساده تر می کند.
نیاز به سطح دسترسی Root برای نصب: بارگذاری اولیه برنامه ها نیازمند دسترسی بالادستی است که با مدیریت صحیح سطوح دسترسی (Capabilities) می توان امنیت آن را تامین کرد.
جمع بندی: آینده مدیریت سیستم عامل و شبکه های ابری
در پایان می توان نتیجه گرفت که این فناوری جدید یکی از مهم ترین تحولات تاریخ سیستم عامل لینوکس در دو دهه اخیر است. این ابزار قدرتمند مرزهای میان لایه کاربر و لایه هسته را به شکلی امن کم رنگ کرده و امکاناتی خیره کننده در اختیارات مهندسان قرار داده است.
با رشد روزافزون زیرساخت های ابری و کانتینرها، روش های قدیمی مانیتورینگ و شبکه سازی دیگر پاسخگوی نیازها نیستند. مهندسان و معماران سیستمی که امروز زمان خود را صرف درک این موضوع می کنند که ابعاد فنی تکنولوژی eBPF چیست ؟، می توانند زیرساخت هایی به مراتب سریع تر، امن تر و با بازدهی بالاتر را طراحی و مدیریت نمایند.
امکان اجرای کدهای امن در هسته، مانیتورینگ عمیق بدون افت سرعت، امنیت در لحظه و حذف اورهد شبکه، از ارکان اصلی این فناوری به شمار می روند. این راهکار مدرن نه تنها چالش های امروز دیتاسنترها را برطرف می کند، بلکه بستر اصلی شکل گیری نسل بعدی زیرساخت های ابری و هوشمند جهان خواهد بود.

فاندر تیم بلک سکوریتی